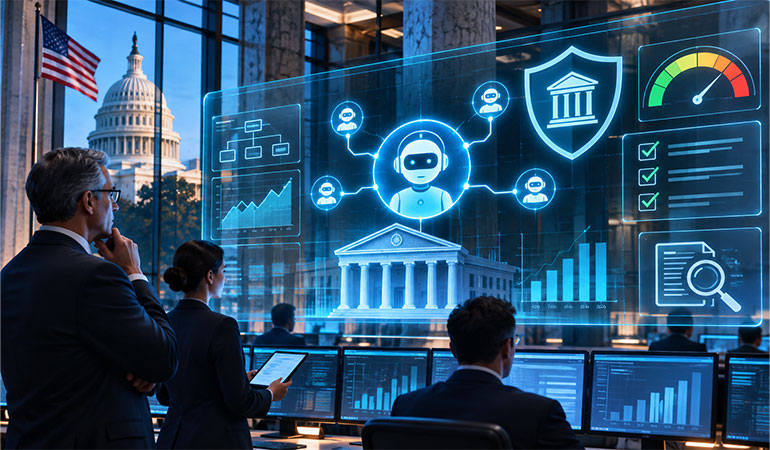
ABD Para Birimi Denetleme Ofisi (OCC), bankaların yapay zekâ ve agentic AI kullanımını değerlendirirken denetçilerin nasıl hareket edeceğini tanımlayan yeni bir çerçeve yayımladı.
4 Kasım tarihli Super Intelligence Supervisory Framework, bankalara yeni bir düzenleyici yükümlülük getirmiyor. Çerçeve, OCC denetçilerinin bankalarda kullanılan yapay zekâ sistemlerini incelerken hangi risk göstergelerine bakacağını ve denetimin yoğunluğunu nasıl belirleyeceğini açıklıyor. OCC, bankaların bu belgeyi kendi AI risk değerlendirmeleri için kullanmasının beklenmediğini ve çerçevenin bağlayıcı yeni standartlar oluşturmadığını özellikle vurguluyor.
Yeni yaklaşımın en dikkat çekici tarafı, yapay zekânın ayrı bir risk kategorisi olarak ele alınmaması. OCC’ye göre denetimin yoğunluğu kullanılan modelin teknik olarak ne kadar gelişmiş olduğundan çok, AI kullanımının yaratabileceği sonuçlara, ajana devredilen yetkinin düzeyine ve insan gözetiminin ne ölçüde korunduğuna göre belirlenmeli.
AI için ayrı bir risk kategorisi oluşturulmuyor
OCC, yapay zekâ kullanımının bankalarda yepyeni ve bağımsız bir risk sınıfı olarak değerlendirilmemesi gerektiğini belirtiyor. Bunun yerine AI sistemleri mevcut model risk yönetimi, yönetişim, teknoloji, uyum ve operasyonel risk çerçeveleri içinde incelenecek.
Bu yaklaşım bankalar açısından önemli. Yapay zekâ kullandıkları için tamamen ayrı bir risk mimarisi kurmaları beklenmiyor. Ancak mevcut risk yönetimi sistemlerinin, AI kullanımının doğurduğu yeni davranış biçimlerini ve yetki devrini kapsayacak şekilde çalışması gerekiyor.
OCC bu nedenle teknoloji nötr bir yaklaşım benimsiyor. Bir işlem insan, klasik yazılım veya AI ajanı tarafından gerçekleştirilebilir. Denetçi açısından temel soru teknolojinin adı değil, bankaya ve müşteriye yaratabileceği sonuç.
Agentic AI doğrudan denetim kapsamına giriyor
Yeni çerçevenin en önemli bölümlerinden biri agentic AI sistemlerinin açık biçimde kapsama alınması.
OCC, bankaların artık yalnız analiz yapan veya öneri üreten modeller kullanmadığını kabul ediyor. Bazı AI sistemleri görev planlayabiliyor, araç kullanabiliyor, başka sistemlerle etkileşime geçebiliyor ve belirli yetkiler çerçevesinde işlem gerçekleştirebiliyor.
Bu nedenle bir AI sisteminin yalnız kredi analistine öneri üretmesiyle müşterinin hesabında işlem başlatması aynı risk seviyesinde değerlendirilmeyecek. Benzer şekilde çalışan için rapor hazırlayan bir sistemle kredi kararını otomatik uygulayan sistem arasında da önemli fark bulunuyor.
OCC bu ayrımı “transfer of agency”, yani eylem yetkisinin AI sisteme ne ölçüde devredildiği üzerinden değerlendiriyor.
Ajana verilen yetki büyüdükçe denetim yoğunlaşacak
Çerçevenin sektörel açıdan en önemli mesajı burada ortaya çıkıyor. OCC, bir AI kullanım senaryosunun risk sınıflandırmasında olası sonuçların büyüklüğünü, AI sisteme devredilen eylem yetkisini ve insan gözetiminin seviyesini birlikte değerlendiriyor.
Bu yaklaşım, AI sistemlerinin teknik karmaşıklığından çok fiilen ne yaptığına odaklanıyor. Müşteri hizmetlerinde bilgi veren bir chatbot ile kendi başına ödeme gerçekleştirebilen AI ajanı aynı yoğunlukta denetlenmeyecek. Aynı şekilde kredi kararına destek veren bir sistemle kararı doğrudan uygulayan sistem arasında da farklı kontrol beklentileri oluşacak.
AI ajanının hatası müşterinin parasını, kredi kararını veya bankanın operasyonunu doğrudan etkileyebiliyorsa denetim yoğunluğunun artması bekleniyor.
İnsan gözetimi merkezi kriterlerden biri
OCC’nin çerçevesinde insan gözetimi temel değerlendirme unsurlarından biri olarak öne çıkıyor. AI sisteminin verdiği karardan önce insan onayı gerekiyorsa risk profili daha sınırlı olabilir. Sistem belirli eşikler içinde kendi başına işlem yapabiliyorsa kontrol seviyesi yükseliyor. Tamamen otonom hareket eden bir AI ajanı ise daha yoğun denetim gerektirebilir.
Bu yaklaşım son dönemde bankacılık ve ödeme sektöründe gördüğümüz uygulamalarla örtüşüyor. Kira’nın Agentic POBO sisteminde AI ajanları ödeme dosyasını hazırlıyor ve banka rotasını seçiyor, nihai compliance kararı insanda kalıyor. Visa–BILL–Billtrust pilotunda ajan önceden insan tarafından onaylanmış faturayı tamamlıyor. Starling’in AML investigator sisteminde ise AI ajanı araştırma ve karar üretim sürecine daha derin biçimde giriyor.
OCC’nin yeni çerçevesi tam olarak bu kullanım biçimleri arasındaki risk farkını değerlendirmeye hazırlanıyor.
Sonuç riski teknik kapasiteden daha önemli
Yeni çerçeve AI denetiminde önemli bir zihniyet değişikliğine işaret ediyor. OCC’ye göre bir modelin çok gelişmiş veya çok büyük olması tek başına yüksek risk anlamına gelmiyor. Daha önemli olan, o model başarısız olduğunda ortaya çıkacak sonuç.
Kurum içi belgeleri özetleyen bir AI sistemindeki hata sınırlı bir operasyonel sonuç yaratabilir. Aynı sistem kredi kararı verdiğinde müşterinin finansal durumunu doğrudan etkileyebilir. Müşteri hesabında para transferi yapan bir ajan söz konusu olduğunda finansal ve operasyonel risk daha da büyür.
Bu nedenle OCC, denetimin teknik karmaşıklık yerine sonuçların ağırlığı üzerinden şekillenmesi gerektiğini belirtiyor.
Mevcut risk yönetimi yapıları kullanılacak
OCC bankaların AI için tamamen yeni bir kontrol mimarisi kurmasını istemiyor. Çerçeve, mevcut model risk yönetimi, teknoloji, operasyon, siber güvenlik, uyum ve üçüncü taraf risk yönetimi süreçlerinin AI kullanımına uygulanmasını öngörüyor.
Bu yaklaşım yapay zekânın bankanın genel risk yönetim yapısına yerleşmesini sağlıyor. AI kredi sisteminde kullanılıyorsa kredi riski süreçlerine, ödeme sisteminde kullanılıyorsa operasyonel risk ve fraud kontrollerine, müşteri iletişiminde kullanılıyorsa tüketici koruma ve uyum süreçlerine dahil edilecek.
Böylece AI ayrı bir teknoloji adası olarak yönetilmek yerine bankanın mevcut kontrol yapısının parçasına dönüşüyor.
Küçük bankalar için de orantılı denetim
Çerçeve yalnız büyük bankalara yönelik değil. OCC, community bank denetimlerinde de aynı yaklaşımın kullanılabileceğini belirtiyor ancak denetimin bankanın büyüklüğü, karmaşıklığı ve risk profiliyle orantılı olması gerektiğini vurguluyor.
Küçük bir bankanın sınırlı AI kullanım senaryosu ile büyük bir bankanın otonom agentic AI altyapısı aynı inceleme kapsamına tabi tutulmayacak. Kullanımın sonucu, otonomi seviyesi ve operasyonel etkisi denetimin yoğunluğunu belirleyecek.
Çerçeve yeni yükümlülük getirmiyor
Haberde korunması gereken en önemli editoryal sınır bu. OCC yeni bir AI düzenlemesi yayımlamış değil ve bankalara yeni zorunluluk veya bağlayıcı teknik standart getirilmedi.
Belge, OCC denetçilerinin bankalardaki AI kullanımını daha tutarlı biçimde değerlendirmesine yardımcı olmak amacıyla hazırlanmış bir supervisory framework. Kurum ayrıca teknolojinin ve kullanım alanlarının gelişmesiyle çerçevenin düzenli olarak güncelleneceğini belirtiyor.
Bu nedenle gelişmeyi “ABD bankalara yeni AI kuralları getirdi” şeklinde anlatmak doğru olmaz. Daha doğru ifade, ABD’nin bankalardaki AI ve AI ajanlarının hangi risk mantığıyla denetleneceğini tanımlamaya başlaması.
Bankacılıkta agentic AI denetimi somutlaşıyor
OCC’nin yeni çerçevesi son aylarda hızlanan bankacılık AI gelişmeleri açısından önemli bir dönüm noktası.
Bankalar artık yalnız chatbot kullanmıyor. AI ajanları AML uyarılarını araştırıyor, ödeme dosyaları hazırlıyor, finansal işlemleri yönetiyor, kredi ve fraud süreçlerinde görev alıyor. Bazı üçüncü taraf ajanlar ise müşteri hesaplarına erişmeye çalışıyor.
Bu nedenle düzenleyicilerin sorusu da değişiyor. Bankaların AI kullanıp kullanmadığı kadar, AI’ın hangi kararı verdiği, ne kadar yetkiye sahip olduğu ve hata yaptığında ortaya çıkabilecek sonucun büyüklüğü önem kazanıyor.
OCC’nin çerçevesi tam olarak bu yeni denetim ihtiyacına cevap vermeye çalışıyor.
OCC’nin yeni çerçevesini önemli yapan nokta, AI denetimini teknoloji üzerinden tanımlamak yerine yetki ve sonuç üzerinden tanımlaması.
Aynı yapay zekâ modeli iki farklı bankada tamamen farklı risk yaratabilir. Bir bankada çalışanlara bilgi veren asistan olarak kullanılan sistem düşük riskli olabilirken, başka bir bankada müşteri hesabında ödeme yapıyor, kredi kararı veriyor veya AML dosyasını sonuçlandırıyorsa risk seviyesi ciddi biçimde değişir.
OCC tam olarak bu ayrımı denetimin merkezine yerleştiriyor. Ajana daha fazla eylem yetkisi verildikçe ve insan gözetimi azaldıkça kontrol yoğunluğu da artacak.
Son haftalarda gördüğümüz gelişmeler bu yaklaşımın neden gerekli olduğunu gösteriyor. Starling AML incelemelerini AI ajanına taşıyor. Visa, BILL ve Billtrust gerçek ticari faturaları ajanlarla ödüyor. Mastercard ajanların başka hizmet sağlayıcılardan satın alma yapmasını test ediyor. Stripe finansal operasyonları ChatGPT ve Claude içinden yönetmeye açıyor. ABD bankaları ise dış AI ajanlarının müşteri hesaplarına erişimini sınırlamaya çalışıyor.
Teknoloji gerçek para, kredi, fraud ve compliance kararlarının içine girdikçe düzenleyici sorunun merkezi de değişiyor. Bundan sonraki dönemde modelin ne kadar gelişmiş olduğundan çok, hangi yetkiye sahip olduğu, hangi kararları kendi başına verebildiği ve yanlış kararın müşteriye veya bankaya ne kadar zarar verebileceği belirleyici olacak.
OCC’nin çerçevesi bu nedenle yalnız ABD’deki bankalar için yeni bir denetim yaklaşımı sunmuyor. Agentic AI döneminde bankacılık risk yönetiminin nasıl şekillenebileceğine ilişkin güçlü bir referans noktası oluşturuyor.