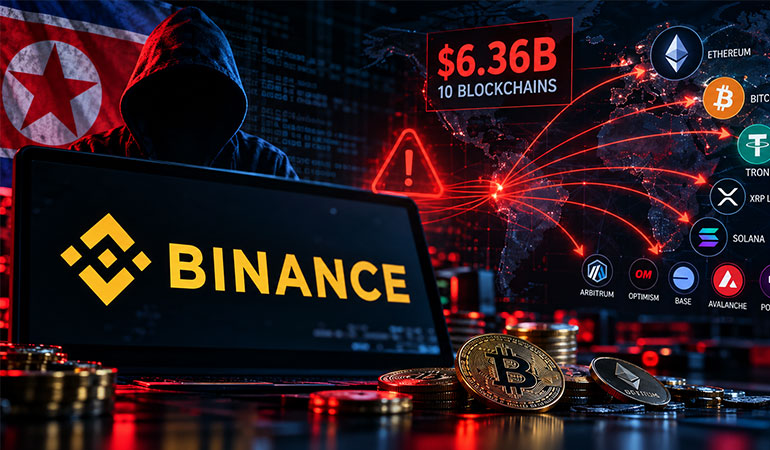
Binance’i hedef alan ve yaklaşık 6,3 milyar dolarlık etki yaratan güvenlik olayına ilişkin yeni teknik bulgular açıklandı. Blokzincir istihbarat şirketi TRM Labs, 29 Ekim’de Binance cüzdanlarından 10 farklı blokzincir üzerinde yaklaşık 6,36 milyar dolarlık varlığın saldırganların kontrolündeki adreslere taşındığını belirledi. Şirket, zincir üstü ve zincir dışı istihbaratına dayanarak saldırıyı Kuzey Kore bağlantılı TraderTraitor grubuna yüksek güven düzeyiyle atfediyor. Binance ise saldırganların kimliğine ilişkin henüz nihai bir açıklama yapmadı.
TRM Labs’a göre varlıkların büyük bölümü yaklaşık 20 dakika içinde hareket ettirildi. İlk transferler 29 Ekim saat 20.05 UTC civarında başladı. Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche ve Polygon üzerindeki Binance bağlantılı cüzdanlardan varlık çıkışı tespit edildi.
Binance kendi ön incelemesinde güvenlik olayının ele geçirilmiş bir DevOps mühendisinin dizüstü bilgisayarıyla bağlantılı olabileceğini açıkladı. Şirkete göre saldırgan bu erişim üzerinden bir servis konteynerine ulaştı ve yetkisiz para çekme işlemleri gerçekleştirdi. Binance şu ana kadar cüzdan özel anahtarlarının sızdığına ilişkin kanıt bulamadığını belirtiyor.
10 Blokzincirde 6,36 Milyar Dolar
TRM Labs, saldırgan adreslerine giden bütün işlemleri varlığın transfer anındaki fiyatıyla hesapladığında toplam tutarın yaklaşık 6,36 milyar dolar olduğunu bildirdi.
En büyük bölüm Ethereum tarafında gerçekleşti. TRM’ye göre Ethereum üzerindeki varlık çıkışlarının toplam değeri yaklaşık 3,79 milyar dolara ulaştı. Bunun içinde 200 binden fazla ETH’nin yanında USDT, USDC ve RLUSD gibi stabilcoinler de bulunuyor.
Bitcoin tarafında ise saldırganların kontrolündeki adreslere 18.270 BTC taşındığı belirtiliyor. TRM bu varlıkların saldırı anındaki değerini yaklaşık 1,47 milyar dolar olarak hesapladı. Tron, XRP Ledger, Solana ve diğer ağlardaki transferler toplam büyüklüğü daha da yukarı taşıdı.
Bu rakam, Binance’in açıkladığı yaklaşık 6,3 milyar dolarlık toplam etki tahminiyle yakın seviyede bulunuyor. Ancak iki sayı farklı kaynakların farklı yöntemlerle oluşturduğu hesaplamalar. TRM zincir üstü transferleri fiyatlandırıyor, Binance ise güvenlik olayının toplam etkisini kendi incelemesi kapsamında değerlendiriyor.
TRM TraderTraitor Grubunu İşaret Ediyor
Yeni gelişmenin en önemli tarafı saldırının olası faili konusunda yapılan değerlendirme.
TRM Labs, saldırıyı Kuzey Kore bağlantılı TraderTraitor grubuna yüksek güven düzeyiyle atfettiğini açıkladı. Şirket bu değerlendirmeyi zincir üstü hareketler, hazırlık aşamasındaki işlemler ve zincir dışı istihbarat verilerine dayandırıyor.
TraderTraitor adı daha önce de büyük kripto saldırılarıyla gündeme gelmişti. ABD Federal Soruşturma Bürosu FBI, Şubat 2025’te Bybit’ten yaklaşık 1,5 milyar dolar çalınan saldırıyı da aynı grupla ilişkilendirmişti. TRM, Binance olayında gözlenen bazı hazırlık ve işlem kalıplarının önceki Kuzey Kore bağlantılı saldırılarla benzerlik gösterdiğini belirtiyor.
Bununla birlikte bu aşamada saldırgan kimliği TRM Labs’ın istihbarat değerlendirmesine dayanıyor. Binance kendi açıklamasında belirli bir devlet, grup veya saldırgan adı vermedi ve kolluk kuvvetleriyle birlikte kimlik tespit çalışmalarının sürdüğünü bildirdi.
EIP-7702 Yetkilendirmeleri Kullanıldı
TRM’nin teknik analizindeki en dikkat çekici ayrıntılardan biri Ethereum tarafındaki yöntem.
Şirkete göre saldırgan, EIP-7702 yetkilendirmesinden yararlanarak bir Binance sıcak cüzdanının belirli akıllı sözleşme kodunu çalıştırmasını sağladı. TRM, saldırı öncesinde hazırlanmış 50 imzalı yetkilendirme tespit ettiğini açıkladı.
EIP-7702, normal bir Ethereum hesabının belirli koşullarda akıllı sözleşme mantığıyla çalışabilmesine imkan tanıyor. TRM’nin analizine göre saldırgan bu mekanizmayı kullanarak etkilenen cüzdanı kendi kontrolündeki varlık toplama kodunu çalıştırabilecek hale getirdi.
Diğer dokuz blokzincirde ise fonların saldırgan adreslerine normal biçimde imzalanmış işlemlerle gönderildiği görüldü. TRM bu tabloyu, tek bir cüzdan anahtarının ele geçirilmesinden daha geniş biçimde işlem imzalama altyapısının tehlikeye girmiş olabileceğine işaret eden bulgu olarak değerlendiriyor.
Binance’in mevcut açıklaması ise ilk incelemede DevOps mühendisinin ele geçirilen cihazı üzerinden servis konteynerine erişim tespit edildiğini belirtiyor. Şirket ayrıntılı teknik inceleme tamamlandığında olay sonrası rapor yayımlayacağını duyurdu.
Yaklaşık 3 Milyar Dolar Donduruldu
Saldırının ardından stabilcoin ihraççıları ve blokzincir altyapısı sağlayıcıları hızlı biçimde müdahale etti.
TRM Labs’ın saldırının ilk saatlerine ilişkin hesabına göre Tether, Circle, Ripple ve World Liberty Financial toplam yaklaşık 2,67 milyar dolarlık stabilcoin varlığını dondurdu. Arbitrum Security Council tarafından dondurulan ETH ve ARB varlıkları da eklendiğinde TRM’nin hesapladığı toplam yaklaşık 2,7 milyar dolara ulaşıyor.
Binance daha sonraki resmî açıklamasında blokzincir ortaklarıyla yürütülen çalışmalar sonucunda zincir üzerinde yaklaşık 3 milyar dolarlık varlığın dondurulduğunu bildirdi. Şirket kullanıcı zararlarının SAFU fonu ve Binance’in kendi kaynaklarıyla karşılanacağını açıkladı.
TRM’ye göre saldırganlar dondurma işlemleri tamamlanmadan önce bazı stabilcoinleri ETH gibi ihraççı tarafından tek taraflı olarak dondurulamayan varlıklara dönüştürmeye çalıştı. Şirket saldırganların elinde halen 420 binden fazla ETH ve 18.270 BTC bulunduğunu ve bunların analiz anındaki değerinin yaklaşık 2,4 milyar dolar olduğunu hesapladı.
Kripto Saklama Güvenliği Yeniden Tartışılıyor
Binance’in büyüklüğü olayın etkisini yalnız tek bir borsanın güvenlik problemi olmaktan çıkarıyor. Reuters’ın aktardığına göre 6,3 milyar dolarlık büyüklük doğrulanırsa olay, kripto sektöründe bugüne kadar kaydedilen en büyük hırsızlık vakası olacak.
Teknik bulgular aynı zamanda kripto saklama güvenliğinde odağın yalnız özel anahtarların korunmasına indirgenemeyeceğini gösteriyor. Yetkilendirme süreçleri, işlem imzalama altyapısı, çalışan cihazları, servis konteynerleri ve farklı blokzincirler arasında kullanılan operasyon sistemleri saldırı yüzeyinin parçaları haline geliyor.
EIP-7702 kullanımına ilişkin bulgu da bu nedenle özellikle önemli. Yeni blokzincir özellikleri kullanıcı deneyimini ve hesap programlanabilirliğini geliştirirken kurumların imzalama politikalarını, yetkilendirme kontrollerini ve olağan dışı işlem denetimini aynı hızla güncellemesi gerekiyor.
Binance saldırısının ikinci önemli sonucu stabilcoin tarafında görülüyor. Yaklaşık 3 milyar dolarlık varlığın kısa sürede dondurulabilmesi, merkezi stabilcoin ihraççılarının güvenlik olaylarında ne kadar güçlü müdahale kapasitesine sahip olduğunu ortaya koydu. Buna karşılık Bitcoin ve ETH gibi ihraççı kontrolü bulunmayan varlıklarda fonların geri kazanılması çok daha karmaşık hale geliyor.
Binance vakasının bundan sonraki kritik aşaması saldırgan kimliğinin resmî makamlar tarafından doğrulanması, şirketin ayrıntılı teknik olay raporunu yayımlaması ve geri kazanılan varlık miktarının netleşmesi olacak. TRM’nin TraderTraitor değerlendirmesi araştırmaya güçlü bir yön veriyor ancak nihai adli atıf için Binance ve kolluk kuvvetlerinin çalışmalarını tamamlaması gerekiyor. Türkiye açısından da olay, kripto platformlarının yalnız cüzdan güvenliğini değil, imzalama yetkileri, çalışan erişimleri, üçüncü taraf altyapıları ve olay sonrası kullanıcı koruma mekanizmalarını birlikte değerlendirmesi gerektiğini gösteren önemli bir uluslararası örnek.