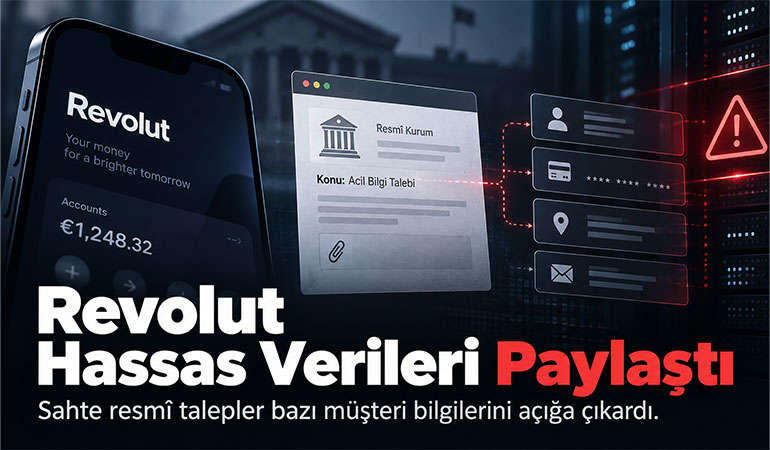
Revolut, yetkisiz bir tarafın gerçek bir devlet kurumuna ait e-posta alan adını kullanarak sahte bilgi talepleri göndermesi sonucunda sınırlı sayıda müşteriye ait hassas verilerin üçüncü taraflarla paylaşıldığını doğruladı. Şirket, olayın kendi temel sistemlerinin hacklenmesiyle gerçekleşmediğini ve müşteri fonlarının etkilenmediğini açıkladı.
Revolut’un müşterilere gönderdiği bildirimlerde potansiyel olarak paylaşılan bilgiler arasında isim, doğum tarihi, posta ve e-posta adresleri, telefon numaraları, kimlik belgeleri, doğrulama selfie’leri, hesap ekstreleri ve işlem geçmişleri bulunuyor. Bazı müşterilerin IBAN bilgileri, para çekme kayıtları ve Bitcoin işlemleri dahil tam işlem geçmişlerinin de paylaşılmış olabileceği belirtiliyor.
Şirket, olaydan kaç müşterinin etkilendiğini açıklamadı. Sahte taleplerde kullanılan devlet kurumunun adı ve olayın hangi ülke veya ülkelerdeki müşterileri kapsadığı da henüz kamuoyuna duyurulmuş değil.
Saldırganlar Revolut’un Sistemine Girmek Yerine Güven Zincirini Hedefledi
Vakayı klasik bir veri ihlalinden ayıran temel unsur saldırının yöntemi. Revolut’un aktardığına göre yetkisiz kişi, bir devlet kurumunun gerçek e-posta alan adı üzerinde oluşturulmuş hesabı kullanarak bilgi talebinde bulundu. Mesajlar geçerli alan adı doğrulama bilgilerini taşıdığı için talepler gerçek kamu kurumu talepleri olarak değerlendirildi.
Revolut, olayın fark edilmesinin ardından ilgili e-posta adresini sistemlerinde engellediğini, söz konusu kamu kurumuyla temasa geçtiğini ve ilgili düzenleyici kurumlar ile kolluk kuvvetlerini bilgilendirdiğini açıkladı. Etkilenen müşterilere de doğrudan bildirim gönderildi.
Buradaki güvenlik açığı, finans kuruluşlarının devlet kurumlarından gelen yasal bilgi taleplerini nasıl doğruladığına ilişkin daha geniş bir sorunu gündeme getiriyor. Bir talebin gerçek kurum alan adından gelmesi, tek başına talebin meşru olduğunu kanıtlamaya yetmeyebiliyor.
Pasaport ve KYC Belgeleri Riskin Boyutunu Artırıyor
Paylaşılmış olabilecek verilerin niteliği olayı müşteriler açısından daha ciddi hale getiriyor. Pasaport ve sürücü belgesi gibi kimlik belgeleri, doğrulama selfie’leri ve adres bilgileri sonradan kolayca değiştirilebilen bilgiler arasında yer almıyor.
Bu tür veriler kimlik hırsızlığı, hedefli dolandırıcılık veya başka finansal kuruluşlarda gerçekleştirilebilecek sosyal mühendislik saldırılarında kullanılabilir. Hesap hareketlerinin ve Bitcoin işlem geçmişlerinin açığa çıkması ise müşterilerin finansal davranışlarının ve varlık hareketlerinin üçüncü kişiler tarafından analiz edilebilmesi riskini beraberinde getiriyor.
Revolut, müşteri fonlarının etkilenmediğini özellikle vurguluyor. Ancak olayın doğrudan para kaybıyla sonuçlanmamış olması, kimlik ve finansal veri güvenliği açısından taşıdığı riski ortadan kaldırmıyor.
Finteklerde Yeni Güvenlik Sorusu Yasal Veri Talepleri Nasıl Doğrulanacak?
Bu olayın sektör açısından en önemli tarafı, güvenlik katmanının yalnız müşteri hesabı veya ödeme sistemleriyle sınırlı olmadığını göstermesi. Bankalar ve fintekler düzenli olarak kolluk kuvvetleri, vergi otoriteleri ve diğer kamu kurumlarından gelen yasal bilgi taleplerini işlemek zorunda kalıyor. Revolut’un gizlilik politikasında da yasal ve düzenleyici yükümlülükler kapsamında kamu kurumlarıyla veri paylaşılabileceği belirtiliyor.
Bu nedenle saldırgan açısından doğrudan bankanın altyapısına girmek yerine, kurumlar arasındaki veri paylaşım mekanizmasını hedeflemek daha etkili bir saldırı yöntemi haline gelebilir.
Revolut vakası, finans sektöründe resmi e-posta alan adı ve standart kimlik doğrulamasının ötesinde ikinci bir doğrulama kanalına ihtiyaç olup olmadığını gündeme getiriyor. Yüksek hassasiyete sahip müşteri bilgilerinin paylaşılmasından önce talebin kamu kurumu içindeki yetkili birimle bağımsız olarak teyit edilmesi, benzer saldırılara karşı kritik bir güvenlik katmanı haline gelebilir.
Fintek sektöründe KYC süreçleri büyüdükçe kuruluşların tuttuğu kimlik verisinin değeri de artıyor. Bu olay da güvenlik tartışmasını sistemlerin hacklenip hacklenmediği sorusundan çıkararak, müşteri verisine erişim isteyen kurumların kimliğinin nasıl doğrulandığı noktasına taşıyor.