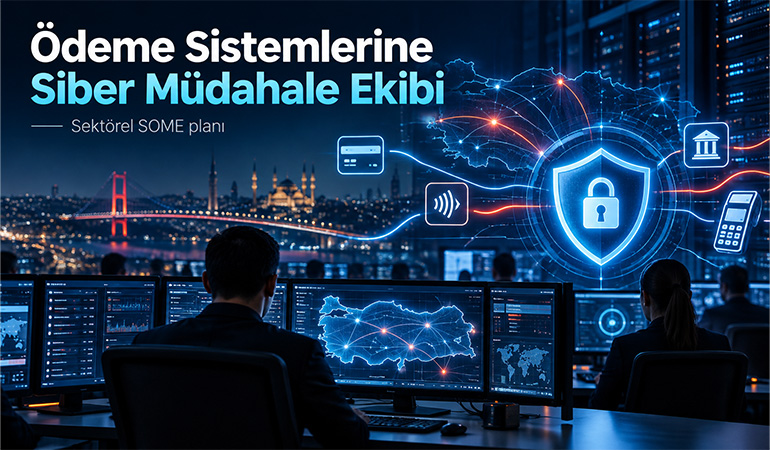
Türkiye, ödeme hizmetlerinde yaşanabilecek siber olaylara daha hızlı ve koordineli müdahale edebilmek amacıyla sektörel Siber Olaylara Müdahale Ekibi kurmaya hazırlanıyor.
2027 Yılı Cumhurbaşkanlığı Yıllık Programı’nda yer alan hedefe göre, ödeme hizmeti sağlayıcıları arasında siber güvenlik eş güdümü sağlanacak, dış hizmet alımından kaynaklanan risklerin yönetimine yönelik süreçler geliştirilecek ve düzenleme ile denetleme mekanizmaları güçlendirilecek.
Sektörel Siber Olaylara Müdahale Ekibi, kısa adıyla SOME üzerinden ödeme ekosistemindeki kuruluşların siber olaylara hızlı ve eş güdümlü müdahale etmesi hedefleniyor.
Programda bu başlığın sorumlu kurumu Türkiye Cumhuriyet Merkez Bankası olarak belirlenirken Hazine ve Maliye Bakanlığı da ilgili kurumlar arasında yer alıyor.
Ödeme Kuruluşları İçin Sektörel SOME Geliyor
2027 Yılı Cumhurbaşkanlığı Yıllık Programı’nın fintek ve dijital finans altyapısına ilişkin bölümünde, ödeme sistemlerinin güvenliğine yönelik yeni adımlar öngörülüyor.
Program kapsamında ödeme hizmeti sağlayıcılarına yönelik Sektörel Siber Olaylara Müdahale Ekibi kurulması planlanıyor.
Yeni yapıyla ödeme hizmeti sağlayıcıları arasındaki siber güvenlik koordinasyonunun geliştirilmesi, siber olayların farklı kuruluşlar arasında eş zamanlı biçimde değerlendirilmesi ve gerektiğinde ortak müdahale süreçlerinin işletilmesi amaçlanıyor.
Böylece bir ödeme kuruluşunda ortaya çıkan siber olayın diğer kuruluşlar veya ödeme altyapısının bütünü açısından oluşturabileceği risklerin daha koordineli biçimde yönetilmesine yönelik sektörel bir yapı oluşturulacak.
Dış Hizmet Alımı Riskleri de Düzenlenecek
Programın ödeme sektörü açısından dikkat çeken diğer başlığı dış hizmet sağlayıcılarından kaynaklanan riskler.
Ödeme ve elektronik para kuruluşlarının teknoloji altyapılarında bulut hizmetleri, veri merkezleri, yazılım sağlayıcıları ve farklı teknoloji tedarikçileri önemli bir yer tutuyor.
2027 programında ödeme hizmeti sağlayıcıları açısından dış hizmet alımı risklerinin yönetilmesine yönelik süreçlerin oluşturulması hedefleniyor.
Siber güvenlik eş güdümünün yanı sıra düzenleme ve denetleme süreçlerinin de geliştirilmesi planlanıyor.
Henüz bu yapının uygulama ayrıntıları, bildirim yükümlülükleri veya kuruluşlardan istenecek teknik gereklilikler açıklanmadı. Bunların ilerleyen dönemde yapılacak düzenlemelerle somutlaşması bekleniyor.
Bankalar ve Ödeme Kuruluşları Arasındaki Rekabet de Gündemde
Siber güvenlik adımı, 2027 programındaki daha geniş ödeme politikası çerçevesinin bir parçasını oluşturuyor.
Programda dijital finans sektöründe faaliyet gösteren kuruluşların kurumsallık ve güvenlik seviyesinin artırılması hedeflenirken, bankalar ile banka dışı ödeme hizmeti sağlayıcıları arasında rekabeti engelleyici uygulamaların oluşmasını önleyecek tedbirler alınması da öngörülüyor.
Bu çerçevede ödeme ve elektronik para kuruluşlarının kurumsallık seviyesini ve güvenlik düzeyini artırmaya yönelik yeni düzenleme çalışmalarının yapılması planlanıyor.
Dolayısıyla 2027’de ödeme sektöründeki gündem yalnızca siber saldırılara müdahaleden oluşmayacak. Güvenlik, dış hizmet sağlayıcıları, düzenleyici denetim ve banka-fintek rekabeti aynı politika çerçevesinde ele alınacak.
Ödeme ve Elektronik Para Hesapları e-Devlet’ten Sorgulanabilecek
Yıllık Program’da kullanıcıları doğrudan ilgilendiren bir başka hedef de bulunuyor.
Gerçek kişilerin kendilerine ve mirasçısı oldukları kişilere ait ödeme ve elektronik para kuruluşlarındaki hesaplarını e-Devlet üzerinden sorgulayabilmesi amacıyla “Ödeme ve Elektronik Para Kuruluşu Hesap Sahipliği/Hesap Bilgisi Sorgulama” hizmetinin devreye alınması planlanıyor.
Böylece banka hesaplarında benzer örnekleri bulunan merkezi sorgulama yaklaşımının ödeme ve elektronik para kuruluşlarındaki hesaplara da genişletilmesi hedefleniyor.
Dijital Türk Lirasında Bölgesel Test Dönemi
2027 programının fintek gündemindeki diğer önemli başlığı Dijital Türk Lirası oluşturuyor.
Dijital Türk Lirası’nın kullanıma sunulmasına yönelik gerekli hukuki düzenleme ve teknik entegrasyon çalışmalarının sürdürülmesi planlanıyor.
Finansal aracı kurumların Dijital Türk Lirası sistemine entegrasyonu üzerinde çalışılacak. Uygun görülen yenilikçi teknoloji projelerinin de sisteme entegre edilmesi hedefleniyor.
Programdaki yeni aşamalardan biri ise bölgesel test çalışmaları.
Dijital Türk Lirası’nın farklı kullanım senaryolarının test edilebilmesi amacıyla bölgesel denemeler yapılması planlanıyor.
Bu hedef, Dijital Türk Lirası çalışmalarında teknik geliştirme ve kapalı testlerin ardından gerçek kullanım senaryolarının daha geniş kapsamda sınanmasına yönelik yeni bir aşamaya işaret ediyor.
Ancak program Dijital Türk Lirası’nın 2027’de genel kullanıma açılacağı anlamına gelmiyor. Bölgesel testlerin kapsamı, bölgeleri, katılımcıları ve takvimi henüz açıklanmadı.
Dijital Para ile Menkul Kıymet Takası da Test Edilecek
Programda Merkez Bankası Dijital Parası’nın sermaye piyasalarıyla bağlantısına yönelik çalışmalar da bulunuyor.
Merkez Bankası Dijital Parası deney alanının menkul kıymet takas senaryolarını kapsayacak şekilde genişletilmesi ve ilgili kurumlarla ödeme karşılığı teslimat senaryolarının dijital para kullanılarak test edilmesi öngörülüyor.
Bu başlık, Dijital Türk Lirası altyapısının ilerleyen dönemde yalnızca günlük ödeme işlemleri açısından değil, finansal piyasa altyapısında da nasıl kullanılabileceğinin araştırılacağını gösteriyor.
Yatırımcı Risk Merkezi Kurulacak
2027 programındaki bir diğer önemli finansal teknoloji projesi sermaye piyasalarını ilgilendiriyor.
Sermaye piyasalarında yatırımcılardan ve yatırım kuruluşlarından kaynaklanan risklerin bütüncül biçimde izlenebilmesi amacıyla Yatırımcı Risk Merkezi kurulması hedefleniyor.
Merkezle birlikte Yatırımcı Risk Takip Sistemi de oluşturulacak.
Yeni yapının amacı sistemik risklerin tespit edilmesi ve erken uyarı mekanizmalarının geliştirilmesi olacak.
Bu tedbirin sorumlu kurumu Hazine ve Maliye Bakanlığı olarak belirlenirken, Sermaye Piyasası Kurulu ve Merkezi Kayıt Kuruluşu da çalışmada yer alacak.
Yatırımcı Risk Merkezi’nin hangi verileri kullanacağı, yatırımcı bazında hangi risk göstergelerinin izleneceği ve sistemin uygulama modeli henüz açıklanmadı.
Ödeme Güvenliği Kuruluş Bazından Sektör Bazına Taşınıyor
2027 programında ödeme sistemleri açısından en dikkat çekici değişim, siber güvenliğin yalnızca her kuruluşun kendi altyapısını koruması üzerinden ele alınmaması.
Ödeme ekosistemi birbirine bağlı bankalar, ödeme ve elektronik para kuruluşları, teknoloji sağlayıcıları ve dış hizmet şirketlerinden oluşuyor. Bu nedenle tek bir kuruluşta yaşanan siber olay, ödeme zincirinin farklı noktalarını etkileyebiliyor.
Sektörel SOME hedefi bu bağımlılığı doğrudan politika gündemine taşıyor. Siber olay bilgisinin paylaşılması, olaylara ortak müdahale edilmesi ve dış hizmet sağlayıcılarından kaynaklanan risklerin birlikte yönetilmesi, ödeme sektöründe güvenliğin kuruluş bazından ekosistem bazında yönetilmesine doğru önemli bir adım anlamına geliyor.
2027’de izlenecek esas konu ise programdaki hedeflerin hangi teknik standartlara, bildirim yükümlülüklerine ve düzenleyici kurallara dönüşeceği olacak. Özellikle ödeme ve elektronik para kuruluşları açısından SOME’nin işleyişi, dış hizmet sağlayıcılarının denetimi ve TCMB’nin çıkaracağı uygulama çerçevesi sektörün yeni uyum gündemini belirleyebilir.