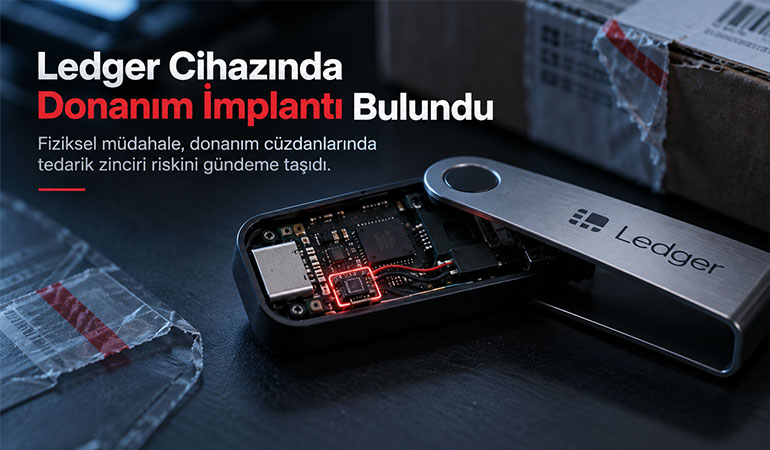
Donanım cüzdanı üreticisi Ledger, Güneydoğu Asya’daki yetkili satıcısı CryptoBilis üzerinden satın alınan ve kripto varlık kayıplarıyla ilişkilendirilen cihazlardan birinde yetkisiz bir donanım implantı bulunduğunu doğruladı.
Şirket, incelemenin sürdüğünü ve etkilenen kullanıcılarla iletişime geçtiğini açıkladı. Ledger ayrıca kendi altyapısının, sistemlerinin ve hizmetlerinin ihlal edildiğine dair bir bulgu bulunmadığını belirtiyor. Olayın mevcut kanıtları, belirli bir satıcı ve bölge etrafında yoğunlaşıyor.
CryptoBilis, soruşturma sonuçlanana kadar tüm donanım cüzdanı satışlarını durdurdu. Ledger ise bu satıcıdan cihaz satın alan ve henüz kurulum yapmamış kullanıcılara cihazı başlatmamalarını, daha önce kurulum yapanlara ise yeni bir Ledger signer ve tamamen yeni bir recovery phrase kullanarak varlıklarını taşımayı değerlendirmelerini öneriyor.
Fiziksel müdahale doğrulandı
Ledger soruşturmasında şimdiye kadarki en önemli gelişme, fiziksel cihaz değişikliğinin doğrulanması oldu.
Şirket, etkilenen bir müşteriye ait donanım cüzdanının içinde kendi yetkili tasarımında bulunmayan bir donanım implantı tespit etti. Ancak implantın hangi işlevi yerine getirdiği, hangi modelde bulunduğu ve tedarik zincirinin hangi aşamasında eklendiği henüz kamuya açıklanmadı.
Bu nedenle olayın kapsamı konusunda temkinli olmak gerekiyor.
Ledger, her kayıp vakasında aynı donanım müdahalesinin bulunduğunu söylemiyor. Kaç cihazın fiziksel olarak değiştirildiği ve raporlanan tüm kayıpların aynı yöntemle gerçekleşip gerçekleşmediği soruşturma altında.
Donanım cüzdanının temel güven modeli hedef alındı
Donanım cüzdanlarının temel güven vaadi, private key ve recovery phrase gibi kritik bilgilerin internet bağlantılı cihazlardan izole edilmesine dayanıyor.
Bu güven modeli, kullanıcının eline ulaşan fiziksel cihazın güvenilir olduğu varsayımıyla çalışıyor.
Tedarik zincirinde yapılan fiziksel müdahale ise saldırıyı bu varsayımın öncesine taşıyor.
Eğer cihaz kullanıcıya ulaşmadan önce değiştirilmişse, kullanıcı cüzdanı doğru şekilde kurduğunu düşünürken recovery phrase üretimi, ekran gösterimi veya imzalama süreci üzerinde ek bir risk oluşabilir.
Ledger’ın doğruladığı implant vakası bu nedenle yalnızca bir cihaz manipülasyonu vakası olarak okunmamalı.
Donanım cüzdanı güvenliği artık cihazın üretildikten sonra kullanıcıya nasıl ulaştığını da kapsayan bir tedarik zinciri güvenliği problemine dönüşüyor.
Yetkili satıcı kanalı da sorgulanıyor
Vakayı daha dikkat çekici hale getiren unsurlardan biri de CryptoBilis’in Ledger’ın yetkili satıcı ağı içinde yer alması.
Ledger’ın kendi reseller sayfalarında CryptoBilis; Endonezya, Malezya ve Filipinler için yetkili satış kanalları arasında listeleniyor.
Bu ayrıntı önemli.
Çünkü donanım cüzdanı güvenliği açısından kullanıcıların uzun süredir uyguladığı temel önlemlerden biri, ürünü yalnızca üreticiden veya yetkili satıcıdan satın almak.
CryptoBilis vakası, yetkili satıcı zincirinin de ayrı bir güvenlik katmanı olarak ele alınması gerektiğini gösteriyor.
Paketin sağlam görünmesi veya satıcının resmi listede bulunması, cihazın bütün tedarik zinciri boyunca fiziksel olarak değişmeden kaldığını tek başına kanıtlamıyor.
Genuine Check tek başına yeterli olmayabilir
Ledger cihazları, resmi Ledger Wallet uygulaması üzerinden “Genuine Check” doğrulamasından geçirilebiliyor.
Bu kontrol, cihazdaki Secure Element’ın gerçek Ledger donanımı olup olmadığını ve cihazın Ledger sunucularıyla kriptografik olarak doğrulanıp doğrulanamadığını test ediyor.
Ancak CryptoBilis vakasının ardından fiziksel bütünlük kontrollerinin önemi de arttı.
FinanceFeeds’in aktardığına göre daha önce incelenen modifiye edilmiş cihazlardan birinin Genuine Check’i geçebildiği iddia edildi. Ledger ise kendi soruşturmasında yetkisiz implantı doğruladı, ancak bu belirli cihazın doğrulama sürecinde nasıl davrandığını henüz ayrıntılı biçimde açıklamadı.
Bu durum, donanım güvenliğinde tek bir kontrol noktasına güvenmenin yeterli olmayabileceğini gösteriyor.
Kayıp miktarı henüz kesinleşmedi
Olayla ilişkilendirilen kayıplara ilişkin farklı tahminler bulunuyor.
On-chain araştırmacısı Specter, Bitcoin, Ethereum ve Tron üzerindeki toplam şüpheli kayıpların 86 milyon doların üzerine çıkabileceğini tahmin ediyor. Diğer araştırmacılar daha düşük veya daha yüksek rakamlar paylaşıyor.
Ancak bu rakamlar Ledger tarafından doğrulanmış resmi kayıp tutarları değil.
Farklı araştırmacılar farklı cüzdan kümeleri kullandığı için bazı transferlerin aynı vakaya dahil edilip edilmediği konusunda belirsizlik bulunuyor.
Ledger henüz kaç kullanıcının etkilendiğini veya toplam finansal kaybı açıklamadı.
Bu nedenle haber içinde 86 milyon dolar ve üzerindeki rakamları araştırmacı tahmini olarak vermek en doğru yaklaşım.
Tedarik zinciri artık kritik saldırı yüzeyi
Donanım cüzdanları uzun süredir yazılım kaynaklı saldırılara karşı güvenli saklama yöntemi olarak konumlanıyor.
Ancak fiziksel müdahale, saldırı modelini başka bir aşamaya taşıyor.
Hesap ele geçirme, phishing veya kötü amaçlı yazılım gibi saldırılar doğrudan kullanıcıya veya yazılım katmanına odaklanırken, bu vakada güvenlik problemi ürün daha kullanıcıya ulaşmadan önce başlayabiliyor.
Geçiş şu şekilde okunabilir:
hesap ve yazılım saldırısı
→
fiziksel cihaz ve tedarik zinciri saldırısı
Bu değişim, donanım cüzdanı üreticilerinin güvenlik sorumluluğunu yalnızca Secure Element ve firmware seviyesinde tutamayacağını gösteriyor.
Dağıtım kanalları, depolama, lojistik, anti-tampering mekanizmaları ve reseller kontrolleri de güvenlik mimarisinin doğrudan parçası haline geliyor.
Ledger vakasında kritik değişim, donanım cüzdanı güvenliğinin kullanıcıya teslim edilen cihazın iç yapısına kadar genişlemesi.
Hardware wallet güvenliği bugüne kadar büyük ölçüde private key’in cihazdan çıkmaması, seed phrase’in offline tutulması ve Secure Element’ın korunması üzerinden anlatılıyordu.
Şimdi buna yeni bir soru ekleniyor:
Kullanıcının eline ulaşan cihazın gerçekten üreticinin gönderdiği cihaz olduğundan nasıl emin olunacak?
CryptoBilis vakasında bu sorunun ağırlığı daha da artıyor çünkü olay yetkili satıcı kanalında gerçekleşiyor.
Bu durum üreticilerin reseller ve lojistik zincirindeki kontrollerini yeniden değerlendirmesini gerektirebilir.
Anti-tampering tasarımlarının güçlendirilmesi, cihaz bütünlüğünün daha ayrıntılı doğrulanması ve satış kanalının uçtan uca izlenebilir hale gelmesi önümüzdeki dönemde donanım cüzdanı güvenliğinin daha görünür parçalarına dönüşebilir.
Donanım cüzdanlarında güvenlik artık yalnız cihaz içindeki private key’in korunmasıyla ölçülmüyor; cihazın kullanıcıya ulaşana kadar fiziksel bütünlüğünü koruması da aynı güven modelinin parçası haline geliyor.
Bu nedenle Ledger vakası tekil bir reseller olayı olarak kalırsa bile, hardware wallet sektöründe tedarik zinciri güvenliğini çok daha merkezi bir tartışmaya taşıyor.